
مع تسارع التحول الرقمي في قطاع التعليم، أصبحت البيانات الحساسة للطلاب والكادر الإداري هدفًا رئيسيًا للتهديدات الرقمية. لم يعد الأمن السيبراني خيارًا تقنيًا ثانويًا، بل ضرورة استراتيجية تضمن استمرارية العملية التعليمية وتحمي خصوصية الأجيال القادمة. يوضح هذا الدليل لماذا يجب على كل مؤسسة تعليمية تبني استراتيجيات حماية متكاملة، والأساليب التقنية الفعالة لتحقيق ذلك.
لماذا يُعد الأمن السيبراني أولوية للمؤسسات التعليمية؟
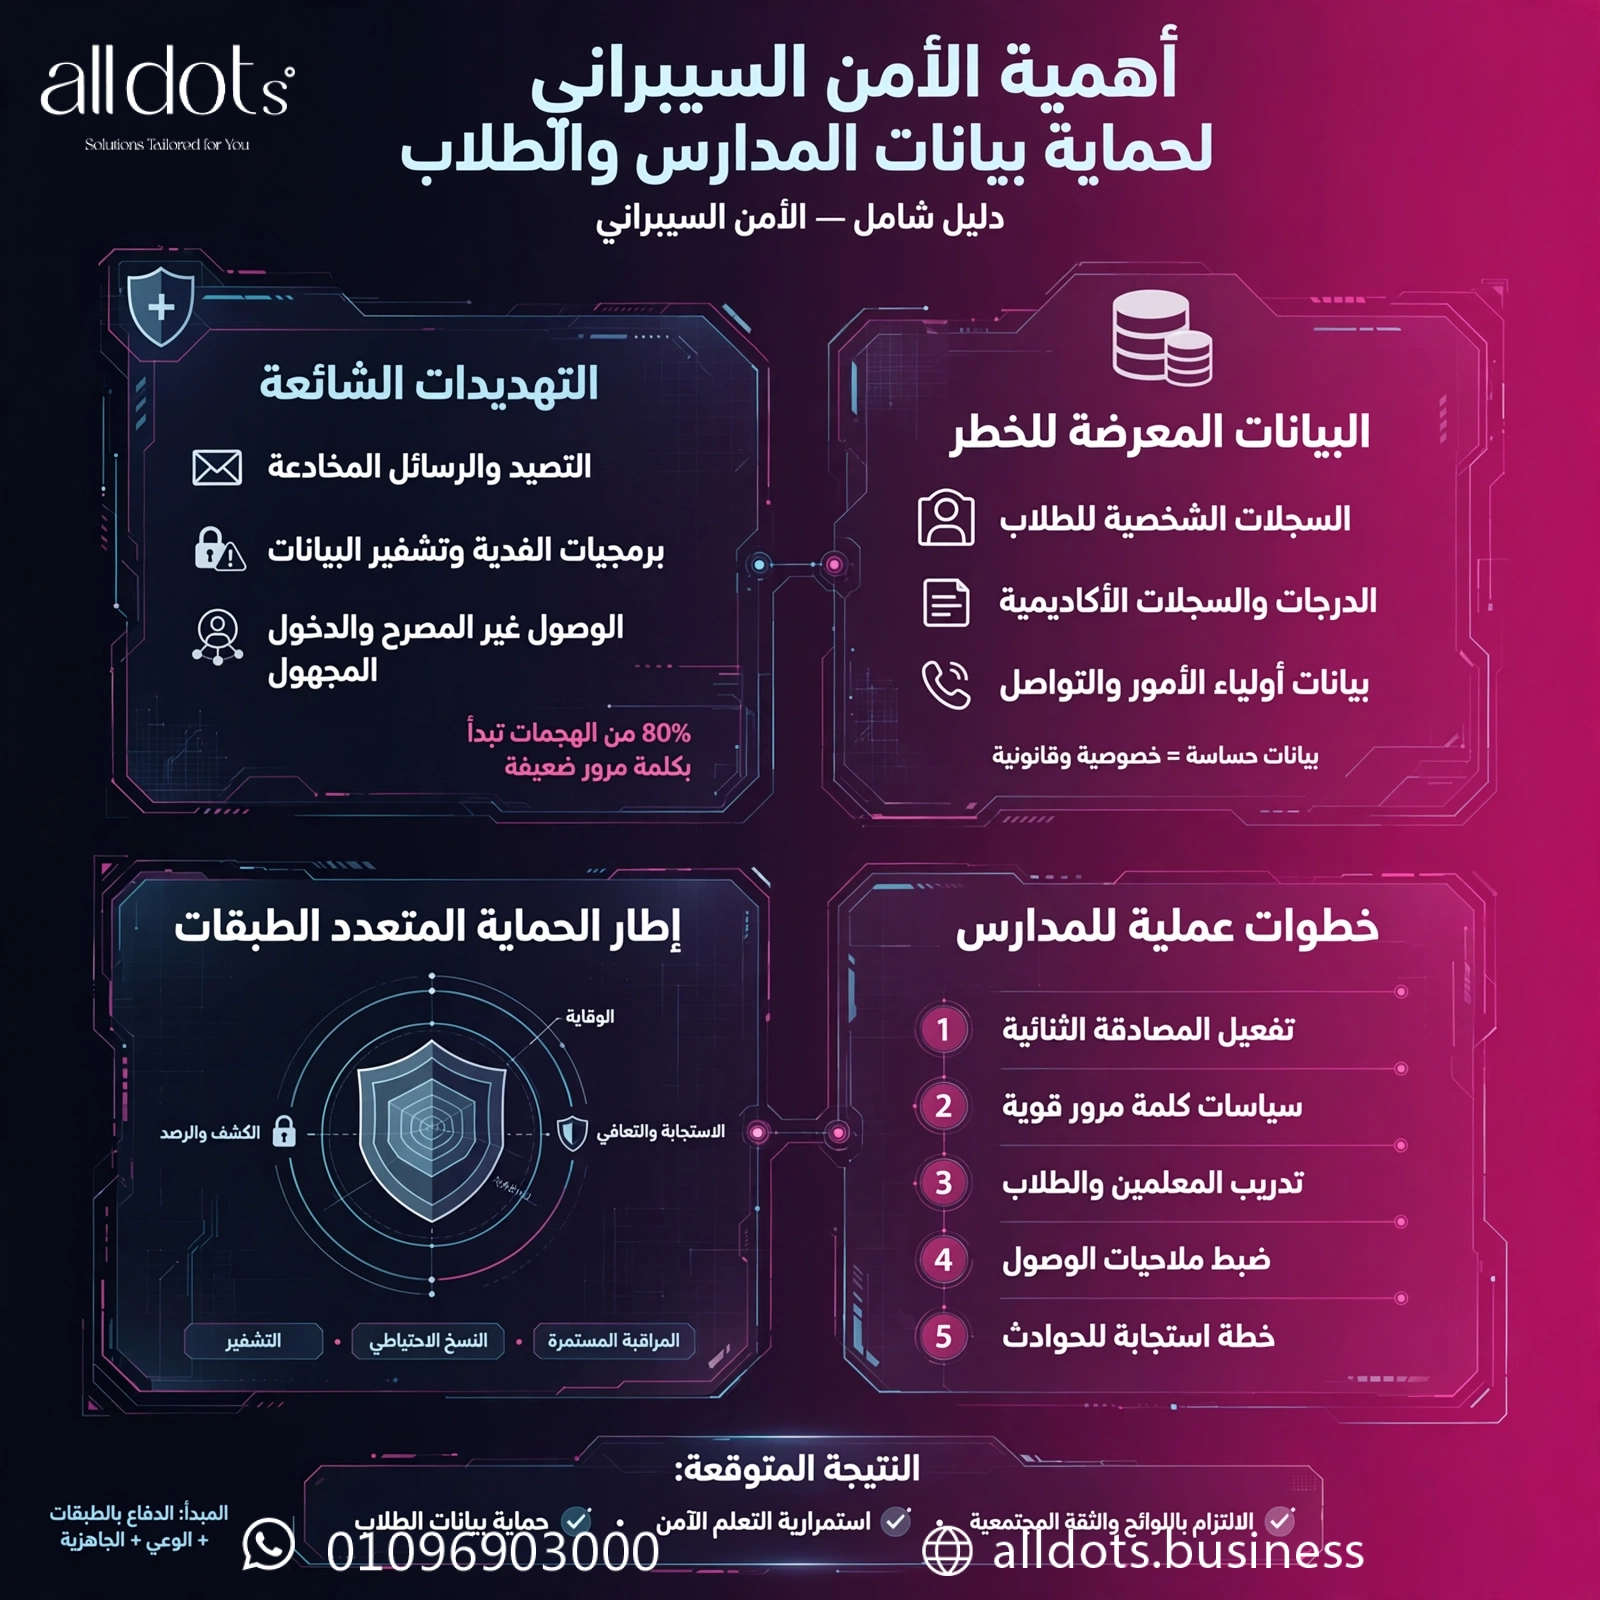
تخزن المدارس والجامعات كميات هائلة من البيانات الشخصية: السجلات الأكاديمية، البيانات الصحية، معلومات ولي الأمر، والتفاصيل المالية. أي اختراق لهذه البيانات يعرض القُصّر لخطر سرقة الهوية، ويعرض المؤسسة للمساءلة القانونية وغرامات حماية البيانات (مثل قانون حماية البيانات الشخصية في السعودية أو GDPR عالميًا). علاوة على ذلك، تؤدي الهجمات الإلكترونية كالفيروسات الخاطفة (Ransomware) إلى شلل تام في أنظمة الإدارة التعليمية، مما يوقف الامتحانات والقبول والرواتب لفترات طويلة. لذلك، الاستثمار في الأمن السيبراني هو استثمار في ثقة المجتمع التعليمي واستمراريته.
أبرز تهديدات البيانات في البيئة التعليمية
فهم طبيعة المخاطر هو الخطوة الأولى لبناء دفاع فعال. تواجه المؤسسات التعليمية اليوم طيفًا واسعًا من التهديدات:
- هجمات التصيد الاحتيالي (Phishing): تستهدف المعلمين والإداريين عبر رسائل بريد إلكتروني مزيفة لسرقة بيانات الدخول.
- البرمجيات الخبيثة والفيروسات الخاطفة: تشفر ملفات المدرسة وتطلب فدية لفك التشفير، وغالبًا ما تدخل عبر مرفقات بريدية أو روابط خبيثة.
- التهديدات الداخلية: سواء بقصد الإهمال (كلمات مرور ضعيفة) أو بقصد السوء (تسريب بيانات)، يبقى العنصر البشري عاملًا حاسمًا.
- ثغرات الأجهزة غير المدارة: أجهزة الطلاب الشخصية (BYOD) المتصلة بشبكة المدرسة قد تكون بوابة دخول للمهاجمين إذا لم تخضع لسياسات أمنية صارمة.
أساليب أساسية لتطبيق الأمن السيبراني في المدارس
لا يوجد حل سحري واحد، بل منظومة متكاملة من الطبقات الدفاعية (Defense in Depth). فيما يلي الركائز الأساسية:
1. تشفير البيانات (Data Encryption)
يُعد التشفير خط الدفاع الأخير؛ فإذا نجح المهاجم في اختراق الشبكة والوصول إلى قاعدة البيانات، تبقى البيانات غير مقروءة دون مفتاح فك التشفير. يجب تطبيق التشفير على مستويين: بيانات “قيد الراحة” (At Rest) المخزنة على الخوادم، وبيانات “قيد النقل” (In Transit) عبر بروتوكولات آمنة مثل TLS 1.3. هذا يضمن حماية السجلات الطلابية حتى في سيناريو تسريب قاعدة البيانات كاملة.
2. الحماية من الاختراق وإدارة الوصول
يعتمد ذلك على مبدأ “أقل امتياز” (Least Privilege): يحصل كل مستخدم على الصلاحيات الدنيا اللازمة لأداء مهامه فقط. تشمل الأدوات الأساسية:
- المصادقة متعددة العوامل (MFA): إجبارية لجميع الحسابات الإدارية والبنكية، وتفضّل للمعلين.
- جدران الحماية الجيل الجديد (Next-Gen Firewalls): قادرة على فحص الحزم بعمق، وكشف التسلل (IPS)، والتحكم في التطبيقات.
- أنظمة كشف ورد النقاط الطرفية (EDR): تراقب سلوك الأجهزة وترصد الأنشطة المشبوهة تلقائيًا.
- تقسيم الشبكة (Network Segmentation): فصل شبكة الإدارة عن شبكة المعامل عن شبكة الضيوف، لمنع حركة المهاجم الجانبية.
3. النسخ الاحتياطي الدوري والاختبار المنتظم
النسخ الاحتياطي هو بوليصة التأمين ضد الفقدان الكلي للبيانات. تطبق القاعدة الذهبية 3-2-1: ثلاث نسخ من البيانات، على وسائط تخزين مختلفة (قرص صلب، شريط، سحابة)، مع نسخة واحدة خارج الموقع (Off-site) أو غير متصلة بالشبكة (Air-gapped/Immutable). الأهم من النسخ هو اختبار الاستعادة دوري (ربع سنوي على الأقل) للتأكد من سلامة النسخ وسرعة استعادة الخدمة (RTO) ونقطة الاستعادة (RPO).
4. التحديث المستمر وإدارة الثغرات
أغلب الاختراقات تستهدف ثغرات معروفة تم إصدار تصحيحات لها منذ أشهر. يجب تطبيق سياسة إدارة تصحيحات آلية (Automated Patch Management) لأنظمة التشغيل، والتطبيقات، وأجهزة الشبكة، والطابعات، والكاميرات الذكية.
5. التوعية والتدريب المستمر
أقوى جدار ناري يسقط أمام موظف ينقر على رابط خبيث. البرامج التدريبية الدورية (المحاكاة، ورش العمل) تحول الكادر البشري من “أضعف حلقة” إلى “خط دفاع أول” فعال.
جهود All Dots في تعزيز الأمن السيبراني للمؤسسات التعليمية
تدرك شركة All Dots التحديات الفريدة التي تواجه القطاع التعليمي، من محدودية الميزانيات التقنية إلى حساسية بيانات القُصّر والحاجة للامتثال للهيئات التنظيمية. تركز جهودها على تقديم حلول مصممة خصيصًا لهذا القطاع عبر المحاور التالية:
- تقييم نضج الأمن السيبراني: إجراء اختبارات اختراق (Penetration Testing) ومراجعات فجوة (Gap Analysis) وفق أطر عمل مثل NIST CSF أو ضوابط الهيئة الوطنية للأمن السيبراني، لتحديد أولويات الاستثمار بدقة.
- بنية تحتية آمنة مدارة (Managed Security Services): توفير مركز عمليات أمني (SOC) يعمل على مدار الساعة لمراقبة أحداث الأمان، وتحليل السجلات، والاستجابة للحوادث نيابة عن المدرسة، مما يغني عن توظيف فريق أمني داخلي مكلف.
- حلول حماية الهوية والوصول (IAM): تطبيق حلول الدخول الموحد (SSO) والمصادقة متعددة العوامل المصممة للبيئات التعليمية، مع إدارة دورة حياة الحسابات آليًا (تفعيل/تعطيل الحسابات عند انضمام/مغادرة الطلاب والموظفين).
- النسخ الاحتياطي الكيماوي والاستعادة السريعة: نشر حلول نسخ احتياطي تدعم الثبات (Immutability) لمنع تشفير النسخ الاحتياطية ذاتها بواسطة الفيروسات الخاطفة، مع ضمان استعادة الأنظمة الحرجة خلال دقائق.
- برامج التوعية المخصصة: تصميم محتوى تدريبي عربي تفاعلي موجه للمعلمين والإداريين والطلاب (وفق الفئة العمرية) لرفع مستوى الوعي بمخاطر التصيد والهندسة الاجتماعية.
من خلال هذه الحلول المتكاملة، تمكّن All Dots المؤسسات التعليمية من تحويل الأمن السيبراني من عبء تقني إلى ميزة تنافسية تضمن ثقة أولياء الأمور والجهات الرقابية.
خطوات عملية لبدء رحلة الحماية في مدرستك
إذا كنت صانع قرار في مؤسسة تعليمية، ابدأ بالخطة التالية:- الجرد والتصنيف: حصر جميع الأصول (أجهزة، أنظمة، بيانات) وتصنيف حساسية البيانات (عادية، حساسة، حرجة).
- تقييم المخاطر: تحديد التهديدات المحتملة لكل أصل واحتمالية حدوثها وتأثيرها.
- وضع السياسات: صياغة سياسات مقبولة الاستخدام، إدارة كلمات المرور، الاستجابة للحوادث، والاحتفاظ بالبيانات.
- تطبيق الضوابط التقنية: ابدأ بالأساسيات عالية الأثر: MFA، النسخ الاحتياطي غير القابل للتغيير، تفعيل التشفير، وجدار حماية تطبيقات الويب (WAF) للبوابات الإلكترونية.
- المراجعة المستمرة: جدولة مراجعات ربع سنوية للسياسات، واختبارات اختراق سنوية، وتدريبات شهرية مختصرة.
إن حماية بيانات المدارس والطلاب مسؤولية مشتركة بين الإدارة التقنية، والكادر التعليمي، والشركاء المتخصصين. تبني استراتيجية الأمن السيبراني ناضجة اليوم يضمن بيئة تعليمية آمنة ومستقرة غدًا، ويحمي حقوق وخصوصية من نأمل أن يكونوا بناة المستقبل.